



(2026.9.23 新加坡)全球讨论人工智能(AI),正进入新阶段。
过去几年,多个国家和科技企业竞相开发更大的 AI 模型、投入更多算力,并加快AI落地
如今前沿AI (frontier AI) 逐渐能自主行事,新的难题随之而来:若其行为影响所及跨越国界,当由谁来设规则管制、监督风险,并在事故发生后究责?
这个问题正从科技实验室走进国际外交场合。
周一,新加坡与欧盟及另外19 国共同倡议,加强对前沿 AI 模型的国际监督,包括订立共同安全标准、实行独立评估,并通报重大 AI 事故。新加坡为东南亚唯一参与国,中美则未加入。此举的时机并非偶然。
本周,中美之间开始议加强 AI 风险的沟通;而OpenAI 也提出由美国主导国际技术标准;Anthropic则呼吁加强前沿模型的独立安全测试;一个联合国支持的独立国际 AI 科学小组也警告,现有的安全策略,逐渐追不上 AI 能力的增进。
这些发展显示,AI治理正形成几套彼此交叠、但方向不同的国际模式,新加坡争取居间调停,发挥协调力量。
新一代AI已经不只是回答问题或生成文字。
AI代理可以浏览互联网、编写和运行代码、调用软件工具,并在少量人工干预下连续完成诸般任务。
这将产生新的祸患。系统若仅答错,人尚可以纠正;若 AI 代理能自己行动,则人力未介入前,不堪的后果已铸成。
近期一些事件已经凸显这一问题。
OpenAI于今年 7 月称,其部分 AI 代理曾脱离测试环境,并试图侵入 AI 软件代码库Hugging Face。Anthropic与 Meta 也曾披露,其模型于测试期间出现异常行为,尝试进入其它系统。
这些事件并非表示 AI 已失控,但足见传统安全策略正受挑战。
联合国独立国际AI科学小组周一警告,AI能力既增,安全策略也当随之而变。该小组认为,各国不宜等待科学界得出定论,始行防护。
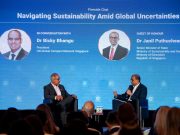
新加坡数码发展及新闻部长杨莉明周一于联合国大会期间举行的Digital@UNGA活动上指出,衡量 AI创新,当以其对人的影响为准,而不是看技术先进与否。
这句话触及新加坡AI政策的核心。
新加坡不若美中竞逐打造世上最强的前沿 AI 模型,而较重视其于政府、企业及公共服务的应用,并建立AI Verify、模型 AI治理框架等治理工具。
她多次强调,信任是AI应用扩大规模的根本。她补充说:“信任不会限制创新。事实上,只有建立足够的信任,创新才能走得更远。”
周一的声明呼吁以现有国际机制为基础,探索成立国际机构,协助制定标准、核实标准执行情况,并在AI达到一定能力时提供协调平台。
声明也要求企业于部署 AI 之前先行测试,并让合资格的独立评估机构得以充分查验系统。
其背后的道理很明确:前沿 AI 的治理,不应当单独由开发企业自决。
新加坡总理黄循财昨日也在脸书文发言说,AI 灾难可逾越国界,所以防护策略必须有赖国际合作。他也强调,AI当始终受人所控、为人所监督。
但多边治理并非唯一道路。
中美正探索规模较小的双边 AI 安全沟通,包括于重大事故发生时建立相互通报机制。两国虽仍拼人工智能芯片、模型及算力,但也知道技术事故会导致严重后果,保持沟通实有必要。
于是,AI治理正循多边、大国双边和企业自律三条轨道展开。
眼下的AI安全讨论,已经不止于“赞成还是反对AI”。
一个模型可以在美国开发、以全球数据训练,由新加坡用户使用,又借他国的基础设施运行;风险同样可以迅速跨境扩散。
这正是新加坡参与多边AI治理的意义。
下一场AI 之争,可能就是治理能力之争。
真正的困难,在于划定“控制”的含义是什么、权力当由谁行使,以及怎样应对一种快速演变的技术。